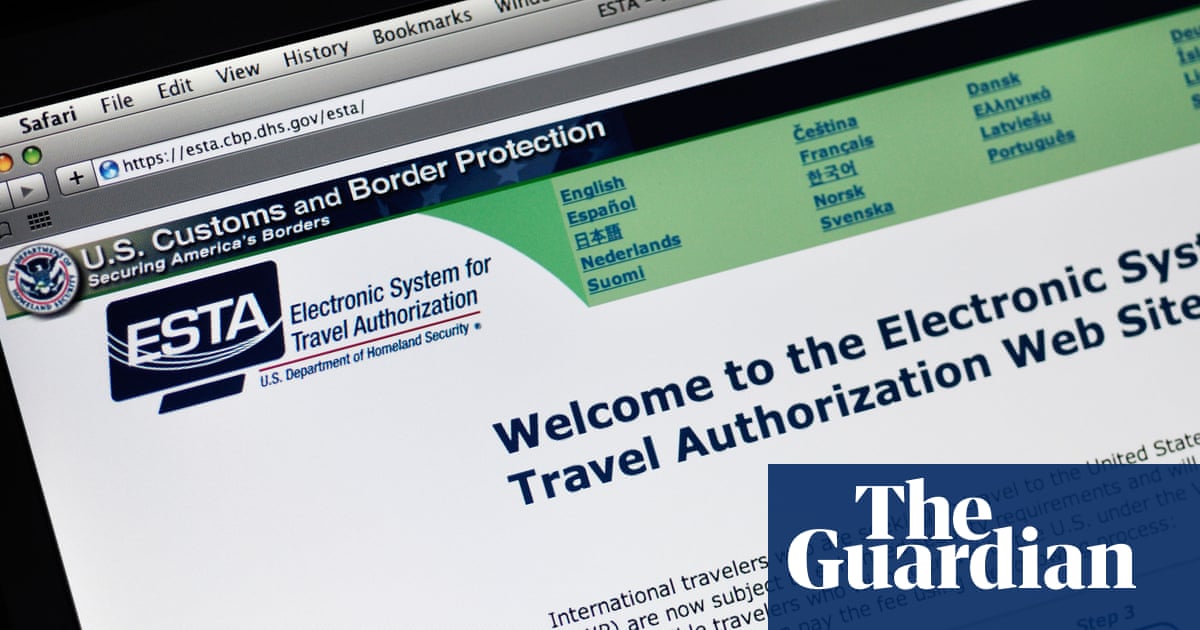
Criminosos estão reutilizando dados pessoais obtidos em páginas falsas do Esta, autorização eletrônica de viagem aos Estados Unidos, para abordar novamente as vítimas por telefone e mensagens. Segundo o The Guardian, a atriz britânica Lisa Riley forneceu informações bancárias, pessoais e do passaporte a um site encontrado em uma busca no Google. Ela perdeu £16 e, nos 17 meses seguintes, passou a receber contatos fraudulentos frequentes, muitas vezes de pessoas que se apresentam como representantes de seu banco. Pesquisa da sociedade de crédito imobiliário Nationwide indica que 15% das pessoas já forneceram dados pessoais a alguém que posteriormente descobriram não ser genuíno. A instituição afirma que essas informações podem ser reutilizadas ou vendidas a outros golpistas.
Principais fatos e números
- Lisa Riley encontrou o site falso do Esta por meio de uma busca no Google.
- A vítima forneceu dados pessoais, bancários e do passaporte.
- A perda inicial relatada foi de £16, então o custo do Esta.
- Chamadas e mensagens fraudulentas continuaram durante os 17 meses seguintes.
- Alguns contatos simulavam dúvidas bancárias sobre transferências de dinheiro.
- Segundo a Nationwide, 15% das pessoas já entregaram informações a uma fonte depois identificada como não genuína.
Por que isso importa para empresários e investidores
O caso evidencia que o prejuízo de um ataque de phishing pode ultrapassar o pagamento inicial: dados capturados permitem abordagens posteriores mais convincentes. Empresas que recebem informações pessoais, especialmente dos setores financeiro e de viagens, enfrentam riscos de fraude por personificação, danos reputacionais e aumento de custos de atendimento. Para executivos, o episódio reforça a necessidade de autenticação, monitoramento de marca em buscadores e orientação clara aos clientes sobre canais oficiais. A fonte, porém, não informa a dimensão total desses sites falsos nem quantifica as perdas financeiras posteriores, limitando conclusões sobre a escala do problema.